서울신문··경제
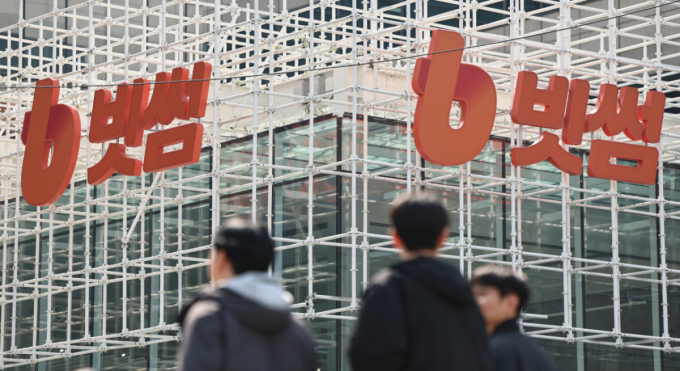
빗썸 사내 모바일 시스템 해킹…“유출 범위 분석 중”

기사 앞부분 · 출처: 서울신문
가상자산 거래소 빗썸에서 사내 모바일 시스템 해킹으로 개인정보가 유출되는 사고가 발생했다.
28일 가상자산 업계 등에 따르면 빗썸은 전날 사내 모바일 그룹웨어 시스템에 권한이 없는 외부인이 비정상적으로 접근해 개인정보가 유출된 사실을 인지했다.
그룹웨어는 직원들이 업무를 처리하고 정보를 공유하는 사내 시스템이다.
해킹 사고는 전날 일어난 것으로 추정되며, 빗썸은 사고를 인지한 당일 한국인터넷진흥원(KISA)과 개인정보보호위원회에 신고했다.
현재 빗썸은 회원 정보가 포함됐을 가능성을 포함해 정확한 유출 범위를 분석 중인 것으로 전해졌다.
한편 이날 오전 대신증권도 내부 조사 결과 고객정보 3만 8490건이 유출된 것으로 확인했다고 밝혔으며, 미래에셋자산운용에서도 개인정보 유출 사고가 발생했다.
매스코리아는 저작권을 지키기 위해 언론사 기사의 본문을 싣지 않습니다. 전체 기사는 서울신문 사이트에서 읽을 수 있습니다.
좋아요·싫어요는 독자 반응이며, 언론사나 매스코리아의 입장이 아닙니다.