동아일보··경제
“홈페이지 잘 열리는데 뚫렸다?”…PHP 해킹, ‘정상 응답’의 함정
기사 앞부분 · 출처: 동아일보
홈페이지가 정상적으로 열리고 서버가 멈추지 않았더라도 웹 언어 ‘PHP’
취약점 공격을 받지 않았다고 안심하기 어렵다는 분석이 나왔다.
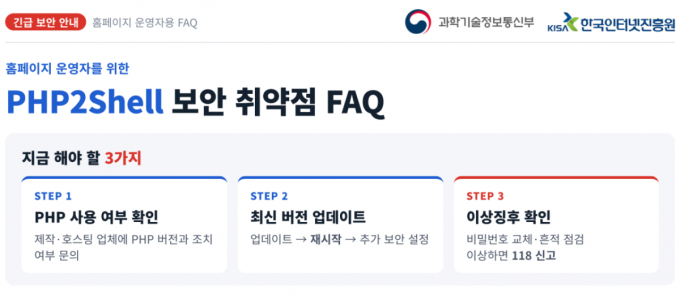
공격자가 보낸 명령이 실행된 뒤에도 웹서버가 계속 작동할 수 있다는 점이 실험으로 확인됐다.26일 보안업체 데이터독에 따르면 연구진이 최근 ‘PHP2쉘(PHP2Shell)’
취약점 가운데 하나를 실험 환경에서 재현한 결과 서버는 공격 명령을 실행하고도 정상 처리 응답을 내보냈다.
해당 요청을 처리한 웹서버 프로그램도 멈추지 않았다.서버가 보낸 응답 코드는 요청을 정상적으로 처리했다는 뜻의 ‘HTTP 200’이었다.
다만 응답 내용 구석에는 메모리 부족 오류 흔적이 담겼다…
매스코리아는 저작권을 지키기 위해 언론사 기사의 본문을 싣지 않습니다. 전체 기사는 동아일보 사이트에서 읽을 수 있습니다.
좋아요·싫어요는 독자 반응이며, 언론사나 매스코리아의 입장이 아닙니다.