동아일보··경제
전 세계 30% 웹사이트 사용하는 엔진엑스서 치명적 보안 취약점 5건 발견
기사 앞부분 · 출처: 동아일보
전 세계 웹사이트 약 30%에서 사용하는 웹 서버 소프트웨어 ‘엔진엑스(NGINX)’에서도 치명적인 보안 취약점 5건이 발견됐다.
이 중 4건은 국내 보안기업이 개발한 인공지능(AI)이 스스로 찾아낸 것으로 나타났다.
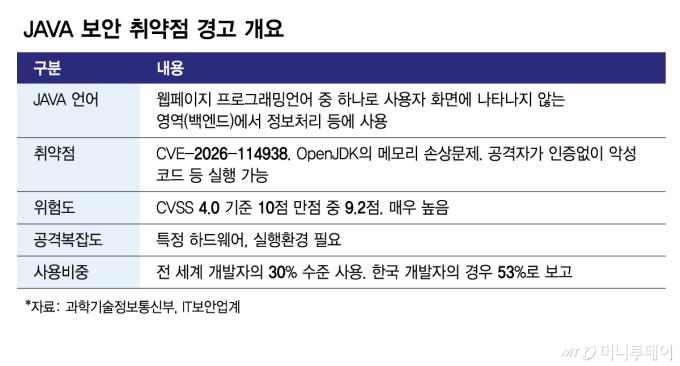
19일 국내 사이버보안 기업 티오리에 따르면 이번 취약점 5건은 모두 위험도가 10점 만점에 9.2점으로 ‘치명적’
등급에 해당한다.
이 중 1건은 2015년부터 11년간 발견되지 않았던 결함이다.
특히 서버를 작동시키는 리눅스 운영체제 ‘커널’
취약점과 함께 악용되면 해커가 서버 전체를 장악할 수도 있는 것으로 확인됐다.
엔진엑스는 웹사이트 접속 요청을 처리하고, 이용자가 몰리면 여러 서버에 요청을 나눠 보내는 프로그램이다…
매스코리아는 저작권을 지키기 위해 언론사 기사의 본문을 싣지 않습니다. 전체 기사는 동아일보 사이트에서 읽을 수 있습니다.
좋아요·싫어요는 독자 반응이며, 언론사나 매스코리아의 입장이 아닙니다.